
防火墙拦截提示处理需系统化操作,首先识别原因:通过日志或提示信息确认拦截对象(如特定端口、程序或IP),判断是否为误报或真实威胁,解决步骤包括:临时禁用防火墙测试、配置规则允许合法流量、更新防火墙策略或联系管理员调整设置,最后需持续监控日志,定期更新规则库,平衡安全防护与系统功能需求,确保网络环境既安全又高效。
在数字化时代,防火墙作为网络安全的第一道防线,时刻守护着我们的设备与数据安全,当用户遭遇"防火墙拦截提示"时,往往会产生困惑甚至焦虑——究竟是系统误报还是真实威胁?如何科学处理这类提示?本文将从专业角度深入解析防火墙拦截提示的处理方法,帮助用户构建既安全又便捷的网络环境。
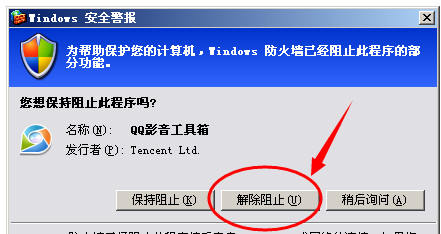
理解防火墙拦截提示的本质 防火墙通过预设规则监控网络流量,当检测到异常访问请求时,会触发拦截提示,这种提示可分为两类:一是系统主动拦截恶意流量时的警告,二是合法程序因权限不足或规则冲突被误判,以Windows系统为例,当用户首次启动某新安装软件时,系统防火墙可能弹出"Windows Defender已阻止此应用"的提示,这既可能是程序存在安全隐患,也可能是程序首次访问网络时的正常安全校验。
拦截提示的常见触发场景分析
- 程序首次网络访问:如新安装的办公软件尝试连接服务器时触发提示
- 端口冲突:本地开发的Web服务使用80端口与系统默认设置冲突
- 规则过期:企业级防火墙中过期的访问控制列表(ACL)导致合法流量被阻
- 协议异常:非常规端口传输的未知协议触发深度包检测(DPI)系统
- 地理位置异常:跨国远程办公时IP地址突变引发地理围栏规则拦截
系统性处理流程详解 第一步:精准识别提示类型 面对拦截提示时,首先需区分是系统级防火墙还是第三方安全软件发出的警告,Windows用户可通过控制面板的"Windows Defender防火墙"查看详细日志,而macOS用户则需进入"系统偏好设置-安全性与隐私"模块,专业用户可借助Wireshark等抓包工具分析被拦截数据包的五元组信息,确定触发拦截的具体协议类型和目标端口。
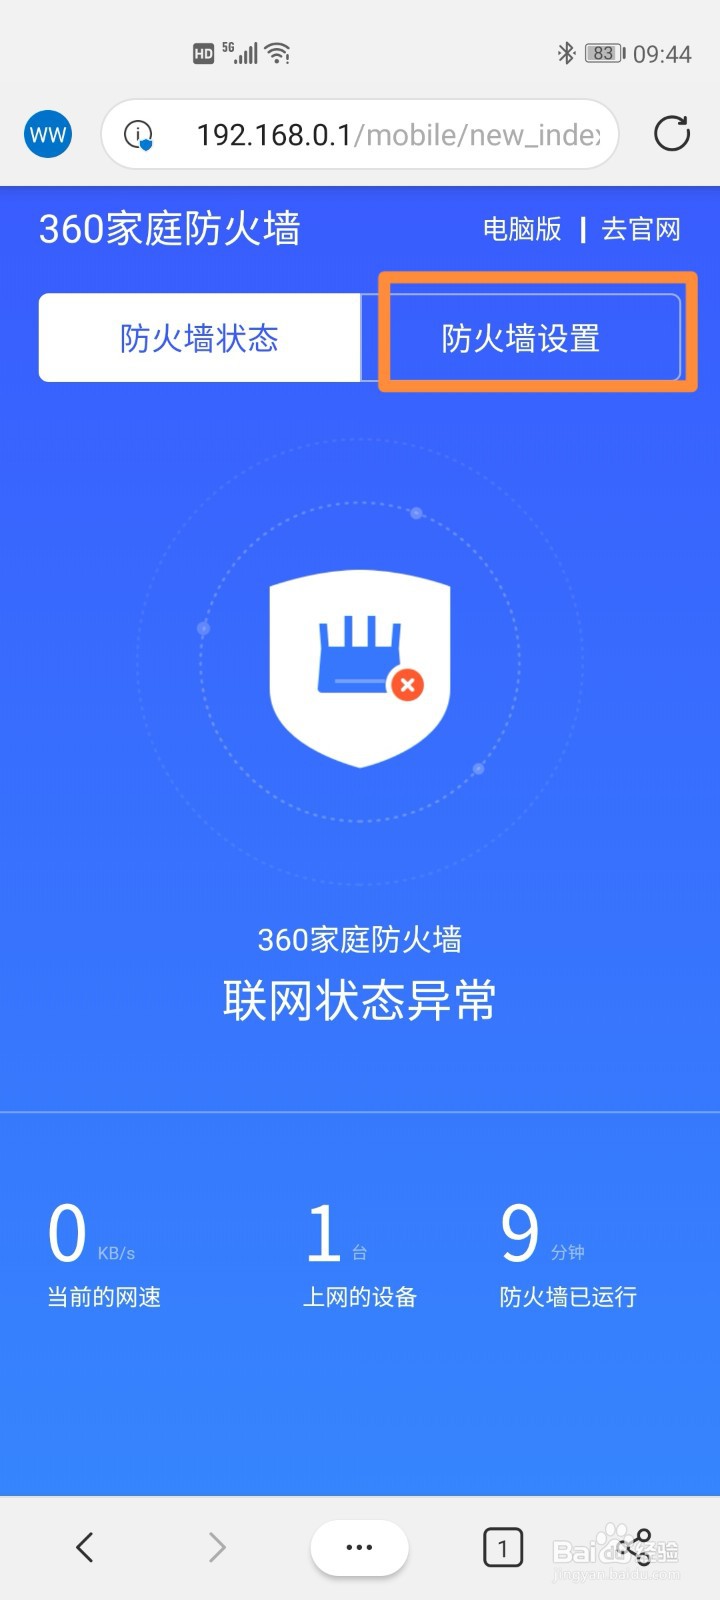
第二步:验证程序合法性 对于未知程序触发的拦截,需通过VirusTotal等在线平台进行哈希值验证,企业用户应建立白名单机制,通过数字证书验证程序来源,财务软件应使用由可信CA机构签发的数字证书,这类证书在主流操作系统中均受默认信任。
第三步:规则调整与例外配置 在确认程序合法后,需进入防火墙设置界面创建入站/出站规则,以Windows为例,在"高级设置"中可指定程序路径、协议类型(TCP/UDP)、端口范围及允许的连接方向,对于需要持续网络访问的服务,建议配置"域网络""专用网络"和"公用网络"的全域允许规则,Linux用户则可通过ufw或iptables命令行工具实现更细粒度的控制。
第四步:高级调试与日志分析 当常规设置无法解决问题时,需启用防火墙的详细日志功能,Windows系统可开启"安全日志"中的"审核成功"和"审核失败"记录,Linux系统可通过rsyslog配置日志级别,通过分析时间戳、源/目标IP、端口号等关键字段,可精准定位规则冲突点,某企业曾因同时部署了硬件防火墙和软件防火墙,导致双向规则嵌套引发通讯异常,最终通过日志比对才发现规则冗余问题。
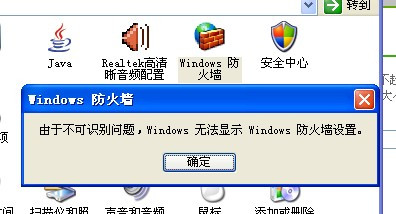
第五步:特殊场景处理策略 针对远程桌面、游戏联机等特殊场景,需配置专用规则,如Windows远程桌面需同时开放3389端口(默认)并启用"远程桌面"服务异常,对于游戏玩家,建议使用防火墙的"游戏模式",该模式可智能识别游戏进程并自动放行必要端口,同时屏蔽无关流量。
安全与便利的平衡之道 处理防火墙拦截提示时,需在安全与便利间找到平衡点,过度宽松的规则可能引入安全风险,而过度严格的规则则可能影响正常业务,建议采用"最小权限原则",仅开放必要的端口和协议,对于企业级用户,建议部署下一代防火墙(NGFW),其集成的入侵防御系统(IPS)和应用识别功能可实现更智能的流量管控。
预防性维护与最佳实践 定期更新防火墙规则库和系统补丁是预防拦截问题的关键,企业用户应建立规则审计机制,每季度审查防火墙规则的有效性,个人用户则应养成定期检查防火墙日志的习惯,及时发现异常拦截事件,建议启用防火墙的"通知"功能,确保在拦截事件发生时能及时获知详情。
防火墙拦截提示的处理既是一门技术,也是一门艺术,它要求用户既要有严谨的安全意识,又要具备灵活的问题解决能力,通过系统学习本文介绍的处理流程和方法,用户不仅能有效应对各类拦截提示,更能构建起既安全又高效的网络环境,在网络安全形势日益复杂的今天,掌握科学的防火墙管理方法,将成为每个数字公民的必备技能。


