
DNS解析失败常导致登录缓慢,成因多样:本地DNS配置错误、DNS服务器故障、网络拥堵或防火墙拦截均可能引发,高效解决需分步排查:首先检查本地DNS设置是否正确;尝试更换公共DNS(如114.114.114.114);清除系统或路由器的DNS缓存;若问题持续,需检测网络连接稳定性及防火墙设置,必要时联系网络服务商协助排查服务器端故障。
在数字化时代,网络登录已成为人们工作、学习、娱乐的必备环节,许多用户常遇到这样的困扰:点击登录按钮后,页面长时间停滞在加载状态,最终提示"登录超时"或"无法连接服务器",这类问题往往与DNS解析失败密切相关,本文将深入剖析DNS解析失败导致登录缓慢的成因,并提供系统化的解决步骤,帮助用户快速恢复流畅的网络体验。
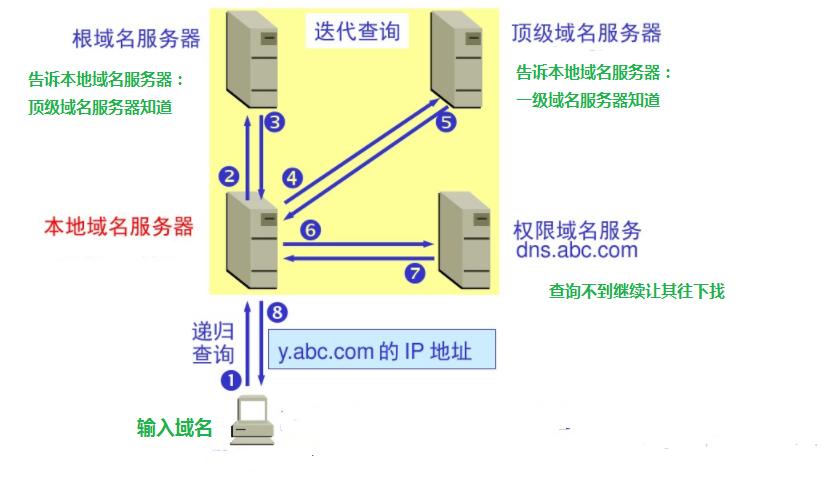
DNS解析失败的核心原理与常见表现 DNS(Domain Name System)是互联网的"电话簿",负责将用户输入的域名(如www.example.com)转换为服务器真实的IP地址(如192.0.2.1),当用户尝试登录某平台时,系统首先需要通过DNS解析获取目标服务器的IP地址,才能建立后续的TCP连接和数据传输。
DNS解析失败最直接的表现是登录页面长时间无响应,或出现"DNS查找失败""无法解析主机"等错误提示,在移动端设备上,可能表现为"网络不可用"或"连接超时",更隐蔽的表现是登录过程间歇性缓慢——有时正常,有时卡顿,这往往与DNS服务器的响应不稳定有关。
DNS解析失败导致登录慢的深层原因
本地DNS配置问题
- 错误的DNS服务器地址:路由器或操作系统中配置了无效的DNS服务器,如已被废弃的公共DNS地址。
- DHCP分配异常:路由器DHCP功能故障导致设备获取到错误的DNS配置。
- 本地hosts文件污染:恶意软件修改hosts文件,将正常域名指向错误IP。
运营商DNS服务故障
- 区域性DNS服务器宕机:运营商在特定区域的DNS服务器出现故障或维护。
- DNS劫持污染:部分运营商为推送广告而篡改DNS解析结果。
- 国际出口拥堵:访问境外服务时,国际DNS查询路径出现瓶颈。
客户端网络环境问题
- 多层NAT转发延迟:复杂网络环境下,DNS查询包经过多次NAT转发导致延迟。
- 防火墙拦截:安全软件错误拦截DNS查询请求。
- 本地DNS缓存失效:系统DNS缓存策略导致旧记录未及时更新。
目标服务器DNS配置缺陷
- DNS记录更新延迟:服务器域名解析记录(如A记录、CNAME记录)变更后,全球DNS服务器未同步更新。
- DNS服务器性能不足:目标域名对应的DNS服务器响应速度慢或存在故障。
- 缺少CDN智能解析:未配置CDN的域名在跨区域访问时解析效率低下。
系统性解决步骤与实操指南 第一步:基础诊断与快速恢复
使用系统诊断工具
- Windows系统:打开命令提示符,输入
ipconfig /all查看当前DNS服务器配置;使用nslookup example.com测试DNS解析速度。 - macOS/Linux系统:通过
scutil --dns查看DNS配置;使用dig example.com获取详细解析报告。
尝试公共DNS服务 将本地DNS服务器临时修改为可靠的公共DNS,如:
- 谷歌公共DNS:8.8.8.8(IPv4)/ 2001:4860:4860::8888(IPv6)
- Cloudflare DNS:1.1.1.1
- 阿里云公共DNS:223.5.5.5
清除本地DNS缓存
- Windows:执行
ipconfig /flushdns - macOS:使用
sudo killall -HUP mDNSResponder - Linux:重启nscd服务或执行
systemctl restart dnsmasq
第二步:深度排查与精准定位
路由级诊断
- 登录路由器管理界面,检查WAN口获取的DNS服务器是否有效。
- 在路由器端启用DNS代理功能,避免设备级DNS配置冲突。
- 使用路由器自带的诊断工具测试DNS连通性。
网络抓包分析 使用Wireshark等抓包工具过滤DNS协议流量,观察:
- DNS查询包是否成功发送
- 响应包是否延迟过高
- 是否存在DNS重定向行为
多地点测试验证 通过在线工具(如17CE.com)在不同地区进行DNS解析测试,判断是本地问题还是全局问题,若多地解析均慢,则可能是目标服务器DNS配置问题;若仅本地慢,则需聚焦本地网络环境。
第三步:高级优化与长期防护
DNS优化配置
- 启用DNS-over-TLS或DNS-over-HTTPS,提升解析安全性与隐私性。
- 配置本地DNS缓存服务(如dnsmasq),减少重复查询延迟。
- 为关键服务配置静态DNS记录,避免依赖外部解析。
服务器端优化
- 配置合理的DNS TTL值,平衡更新及时性与查询效率。
- 启用DNS智能解析(GSLB),根据用户地理位置分配最佳IP。
- 定期进行DNS健康检查,监控解析可用性与响应时间。
安全防护措施
- 定期扫描系统恶意软件,防止hosts文件被篡改。
- 配置防火墙允许DNS端口(53)的合法流量。
- 启用DNSSEC验证,防止DNS欺骗攻击。
典型场景解决方案 场景1:企业内网登录缓慢
- 诊断步骤:检查内网DNS服务器负载,使用
dig命令测试内网域名解析时间。 - 解决方案:部署内部DNS缓存服务器,优化DNS转发策略,配置DNS负载均衡。
场景2:跨境业务登录超时
- 诊断步骤:使用全球DNS测试工具分析不同国家解析时间差异。
- 解决方案:采用Anycast智能DNS服务,配置CDN加速节点,优化国际DNS路由。
场景3:移动端登录卡顿
- 诊断步骤:使用移动网络测试DNS解析时间,对比Wi-Fi环境差异。
- 解决方案:在移动端配置私有DNS(如Android 9+的Private DNS功能),避开运营商DNS劫持。
预防性维护与最佳实践
定期监控DNS性能
- 使用监控工具(如Zabbix、Datadog)持续跟踪DNS解析时间、成功率等指标。
- 设置告警阈值,在解析延迟超过200ms时触发告警。
建立DNS容灾体系
- 配置多个备用DNS服务器,主DNS故障时自动切换。
- 使用分布式DNS服务(如Amazon Route 53)实现多区域容灾。
用户教育与培训
- 定期组织网络知识培训,提升用户对DNS问题的基本排查能力。
- 制定标准化的网络故障排查流程文档,指导用户自助解决问题。
总结与展望 DNS解析失败导致的登录缓慢问题涉及从客户端到服务器的全链路环节,通过系统化的诊断步骤和分阶段的解决方案,用户可以逐步定位问题根源并实施有效修复,随着DNS-over-HTTPS等新技术的普及,未来DNS解析将更加安全高效,掌握本文提供的解决步骤,用户不仅能快速解决当前的登录缓慢问题,更能建立长效的DNS健康管理机制,为数字化生活和工作提供稳定可靠的网络基础。
在实施解决步骤时,建议用户遵循"从简单到复杂、从客户端到服务器"的排查原则,逐步缩小问题范围,定期进行DNS健康检查和性能优化,可有效预防潜在问题,确保网络登录始终保持流畅体验,通过科学的方法和持续的维护,DNS解析失败导致的登录缓慢问题将不再是困扰用户的难题。


